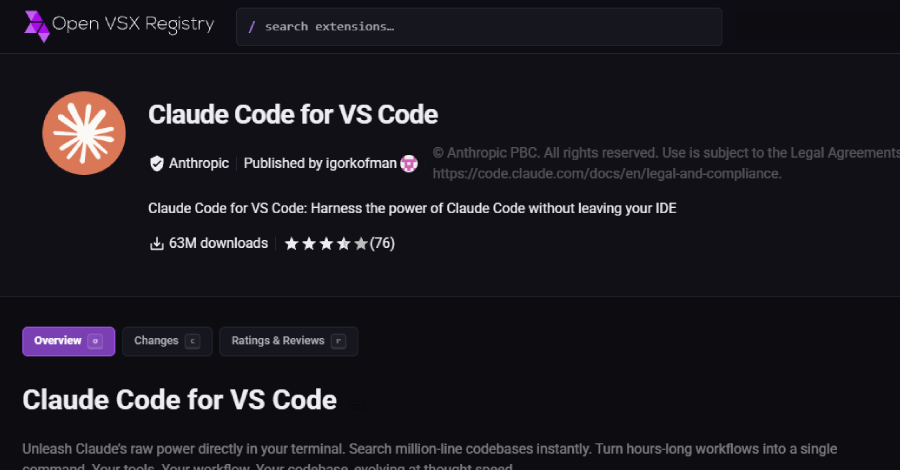
Hediyeyi içeri buyur edip kapıyı arkasından kilitleyen Truva halkından tek farkımız, atı bizzat resmi mağazadan bir tıkla indirmiş olmamız. Anthropic'in resmi Claude Code eklentisi, 2.1.313 sürümünde doğrudan saldırganların kontrolüne geçti. Dünya genelinde on binlerce yazılımcının geliştirme ortamına sessizce Remote Access Trojan yerleştirildi.
Olayın Anatomisi: Resmi İmzalı Truva Atı
Güvenlik araştırmacısı Kevin Beaumont durumu açığa çıkarana kadar ne bir uyarı yapıldı ne de bir acil durum bülteni yayımlandı. Anthropic olayı fark ettiğinde tek yaptığı şey 2.1.314 sürümünü sessizce depoya itmek oldu. Halihazırda sisteme sızan zararlı yazılımın temizlenmesi ise tamamen geliştiricinin kendi şansına bırakıldı.
Saldırganlar, resmi paket dağıtım zincirini istismar ederek doğrudan geliştirici makinelerindeki yerel yetkileri hedef aldı. Geliştiricinin terminaline, SSH anahtarlarına, ortam değişkenlerine (.env) ve bulut kimlik bilgilerine doğrudan erişim sağlayan bir yapay zeka ajanı, aynı zamanda saldırganlar için en kusursuz atlama tahtasıdır.
"Sen Kod Yazma, Bana Güven" Masalı
Milyarlarca dolar yatırım alırken güvenlik ve yapay zekâ etiği dersi veren bir şirketin, kendi imzasını taşıyan bir aracı teslim edip sonra hiçbir şey olmamış gibi davranması sıradan bir hata değildir. Yazılımcıya 'sen kod yazma, bana güven' diyenler, kendi kod depolarının anahtarını kime kaptırdıklarını bile açıklayamıyor.
Güvenlik protokollerini pazarlama bültenine indirgeyen bir şirketten teknolojik devrim değil, sadece kurumsal sorumsuzluk çıkar. Kurumsal sessizlik ve sessiz yama (silent patching) kültürü, geliştirici güvenliğini hiçe sayan en tehlikeli antitezdir.
Geliştiriciler İçin Hayatta Kalma Kuralları: Zero Trust
Bu olay münferit bir kaza değil; agent tabanlı geliştirme ekosisteminde yeni bir tehdit paradigmasının ilk büyük alarm zilidir. Artık şu üç kuralı uygulamayan hiçbir yazılım mühendisi güvende değildir:
1. Asla Host Makinede Çalıştırma: Geliştirici ajanı ne kadar popüler olursa olsun, doğrudan kişisel macOS veya Linux ana makinenizde root/user yetkileriyle terminal açmasına izin vermeyin. Her zaman izole Docker konteynerları veya Firecracker mikro-VM'leri kullanın.
2. Çevre Değişkenleri İzolasyonu: Üretim ortamı anahtarlarını, kişisel token'ları ve bulut erişim bilgilerini ajanların doğrudan okuyabileceği dizinlerde tutmayın. Bellek taraması yapan basit bir Trojan, saniyeler içinde tüm altyapınızı dışarı aktarabilir.
3. Ağ Çıkışını Filtreleyin (Egress Filtering): Ajanın çalışacağı sandbox'tan harici IP'lere giden bilinmeyen istekleri güvenlik duvarı (WAF/Egress filter) seviyesinde bloklayın.